تطوير برمجيات FinTech.
نصمّم ونبني برمجيات مالية تحرّك أموالاً حقيقية: أنظمة دفع وتسوية، ومنصات تداول، وتطبيقات مصرفية واستثمار، وطبقات التحليلات والامتثال حولها. الأمن وقابلية التدقيق والمتطلبات التنظيمية جزء من المعمارية منذ اليوم الأول، لا رقعة في مرحلة متأخرة.
ناقش مشروعكالمنتجات التي نبنيها.
منتجات محددة سلّمناها أكثر من مرة، بنطاق وجداول وميزانيات يمكن التخطيط حولها.
حين تأتي إلينا الفرق.
تقع معظم طلبات fintech في ثلاث مجموعات. شركة ناشئة تحتاج MVP متوافقاً يصمد أمام العناية الواجبة من المستثمرين والشركاء المصرفيين. أو نشاط قائم يستبدل نواة قديمة أو منصة مورّد لم تعد تتسع. أو فريق منتج يملك معرفة المجال ويفتقر إلى مهندسين سلّموا مدفوعات وتدفقات KYC/AML وبيانات سوق فورية من قبل. في الحالات الثلاث، الجزء الصعب ليس الواجهة، بل دفاتر الأستاذ، والمطابقة، وعدم التكرار، وزمن الاستجابة، ومسارات التدقيق.
كيف نقارب البرمجيات المالية.
نبدأ من تدفق الأموال والمحيط التنظيمي: أي كيانات تحتفظ بالأموال، وأي معاملات يجب أن تكون قابلة للعكس، وأي دليل سيطلبه المدقّق. من ذلك نشتق نموذج دفتر أستاذ بقيد مزدوج، وتسجيل أحداث حيث يكون مجدياً، وحدوداً واضحة بين مسار التنفيذ المباشر (الأوامر والمدفوعات) والتقارير. تُبنى الواجهات الأمامية بـ Next.js وTypeScript، والواجهات الخلفية بـ Python أو Node.js، مع PostgreSQL نظام التسجيل المعتمد. تُشحن كل خدمة بتسجيل منظّم وتتبع واختبارات آلية للثوابت المالية.
عملية التسليم.
- 01
الاستكشاف: تدفقات الأموال، والقيود التنظيمية، والتكاملات، ومقاييس النجاح في ورشة عمل من 1–2 أسبوع
- 02
المعمارية ونموذج التهديد: تصميم دفتر الأستاذ، وإقامة البيانات، وإدارة المفاتيح، وأدلة الامتثال التي ستحتاجونها
- 03
تسليم تكراري في سبرنتات من أسبوعين مع بيئات عرض ومجموعات اختبار آلية للمنطق المالي
- 04
مراجعة أمنية، واختبار حمل، ودليل تشغيل للإطلاق، مع دعم طويل الأمد وخارطة ميزات اختيارياً
ما نقدّمه
- 01
تكامل الدفع والمسارات المصرفية
- 02
التسوية العابرة للحدود
- 03
منصات الحوالات المالية
- 04
تدفقات KYC / AML والامتثال
- 05
المطابقة وأدوات المشغّلين
- 06
منصات التداول
المكدس التقني
- Next.js، React، TypeScript
- Python (FastAPI)، Node.js
- PostgreSQL، Redis، تدفقات الأحداث
- Stripe، وتكاملات المصرفية المفتوحة وPSP
- مزودو KYC/AML، و2FA، وتسجيل التدقيق
- Docker، وCI/CD، وبنية سحابية
أسئلة شائعة.
01كم يكلف تطوير برمجيات fintech؟
يبدأ MVP مركّز، بتدفق أساسي واحد مثل المدفوعات أو التداول مع KYC ولوحة إدارة، عادة في نطاق 40–80k USD ويستغرق 3–5 أشهر. المنصات ذات فئات أصول متعددة وعدة تكاملات وتقارير تُقدَّر كل منها على حدة. بعد مكالمة الاستكشاف نقدّم تقديراً ثابتاً للمرحلة الأولى.
02هل لديكم خبرة بمتطلبات الامتثال مثل KYC/AML أو PCI DSS؟
نعم. ندمج مزودي KYC/AML، ونصمّم مسارات التدقيق وسياسات الاحتفاظ بالبيانات، ونُبقي بيانات البطاقة خارج النطاق باستخدام مزودي دفع يرمّزونها. لسنا مكتب محاماة، فنعمل إلى جانب مستشار الامتثال لديكم ونترجم المتطلبات إلى ضوابط تقنية.
03هل يمكنكم العمل مع فريقنا وقاعدة الكود القائمة؟
نعم. نحو نصف ارتباطات fintech لدينا تعزيز لفريق أو تحديث لأنظمة قائمة. نبدأ بمراجعة للكود والمعمارية، ونتفق على الأعراف، ونسلّم ضمن السبرنت الأول.
04أي منتجات fintech بنيتم؟
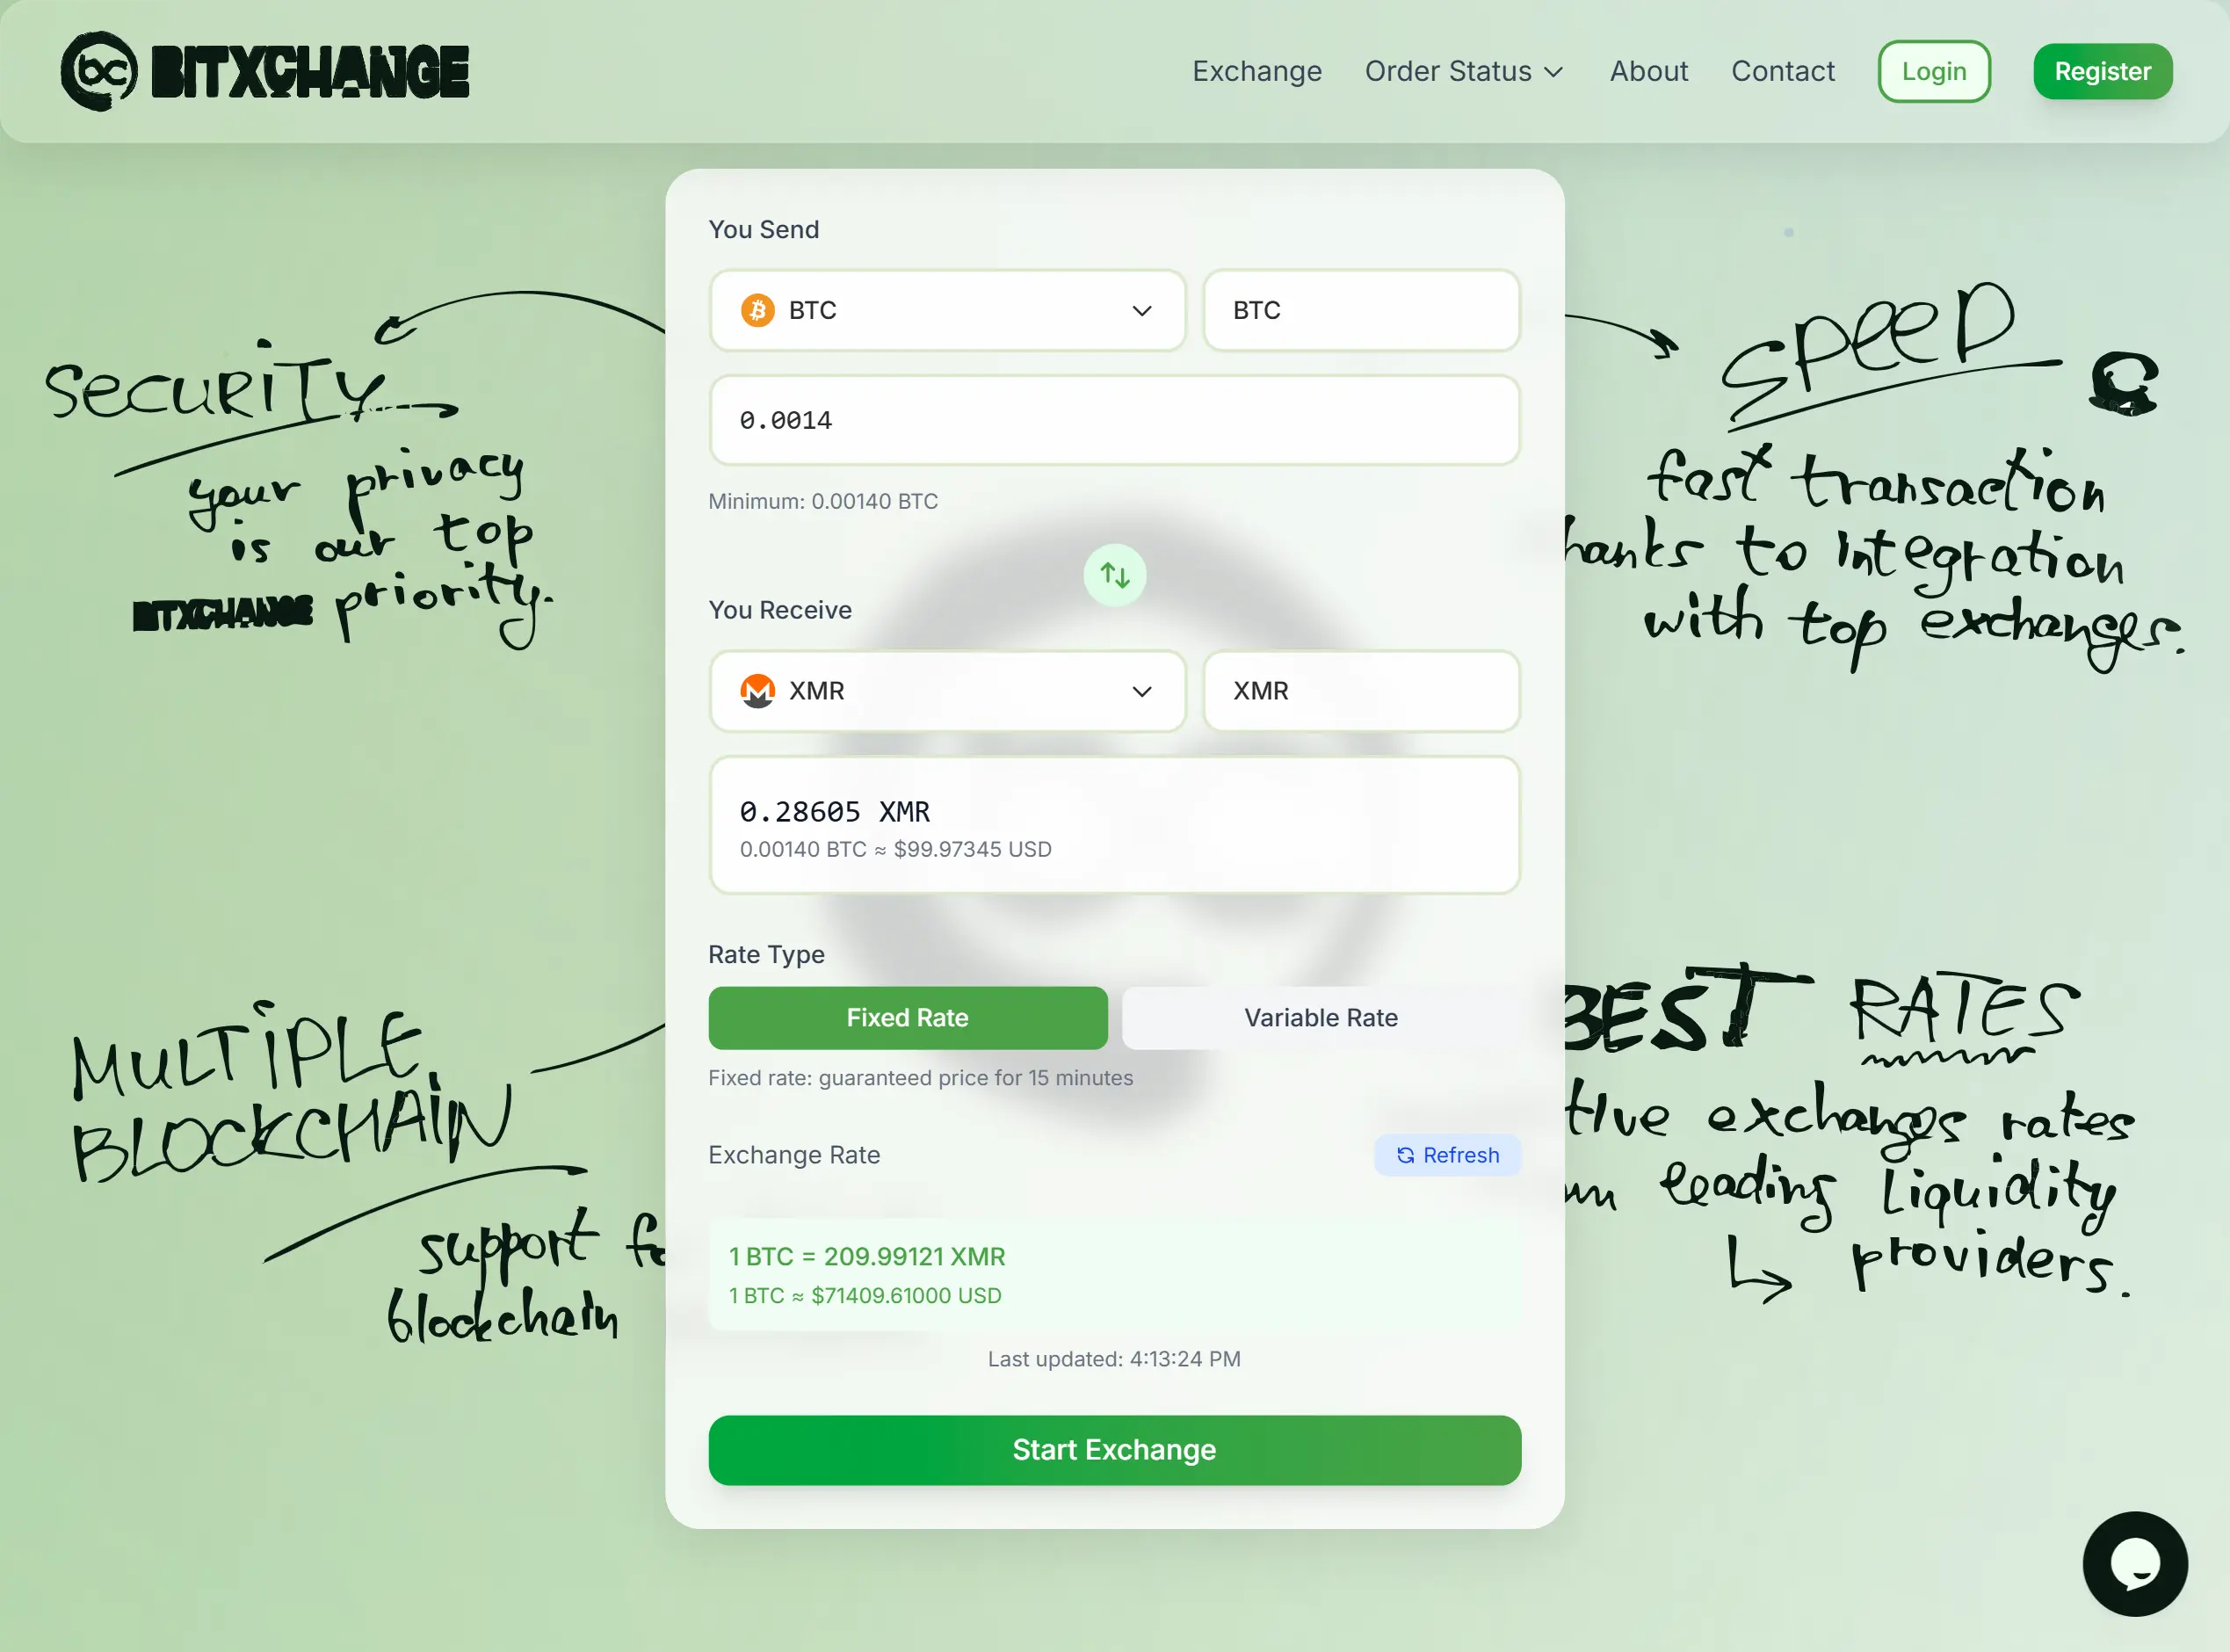
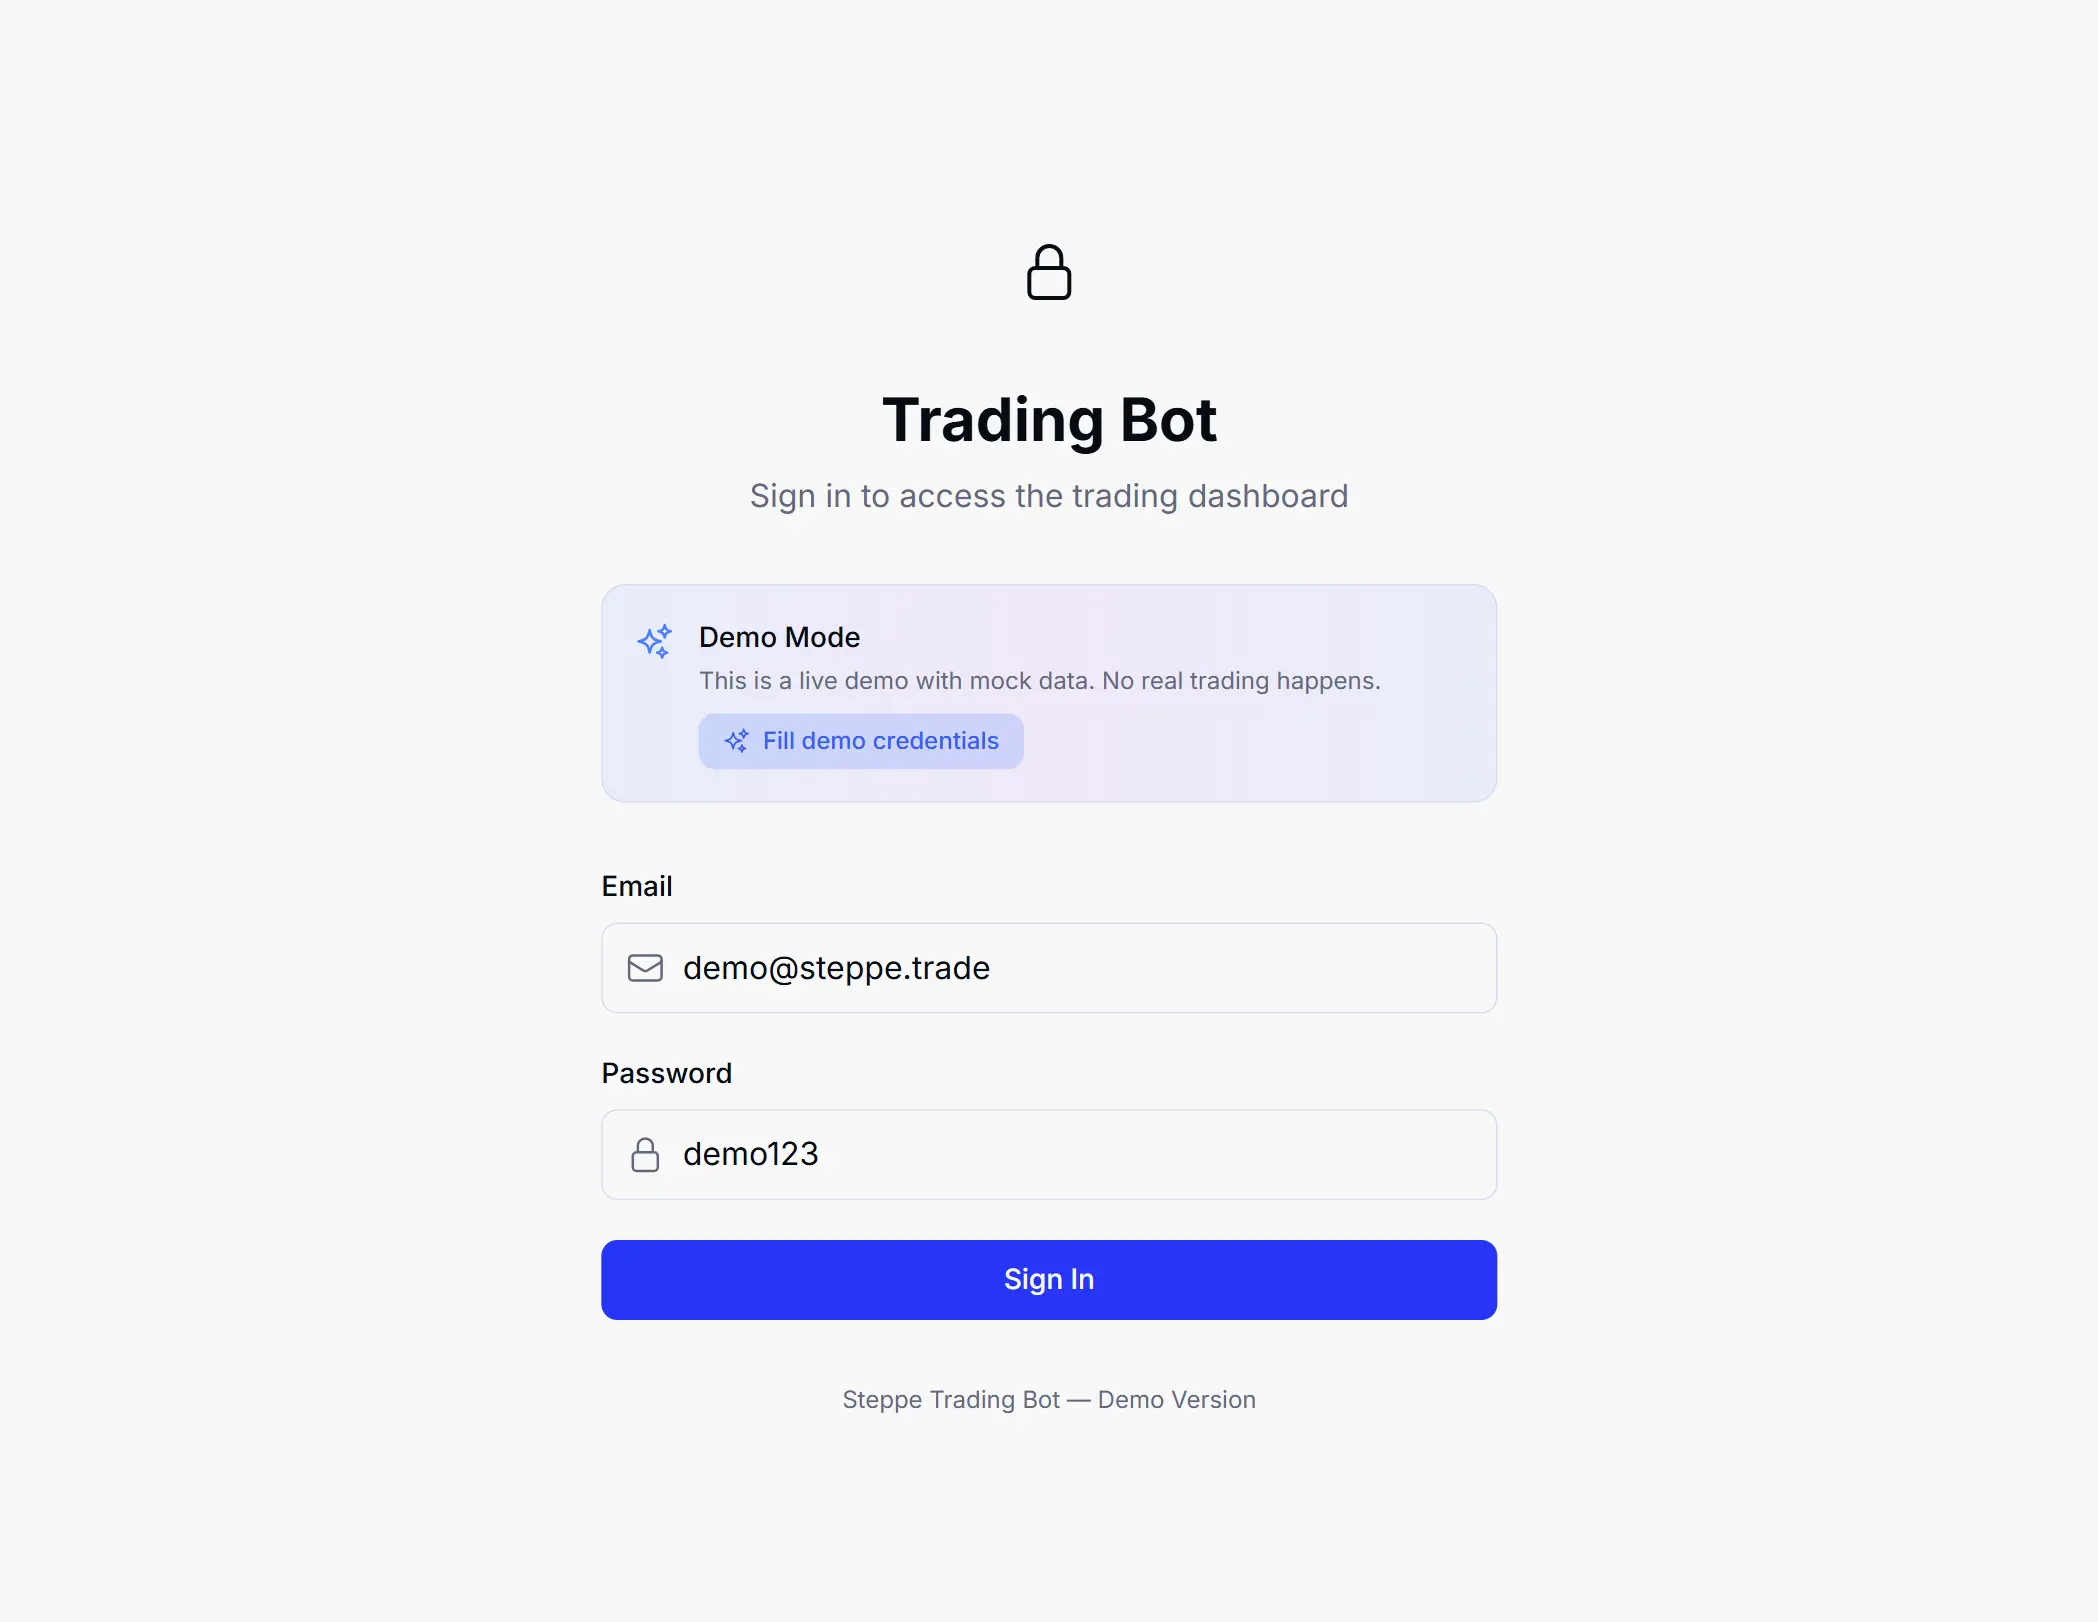
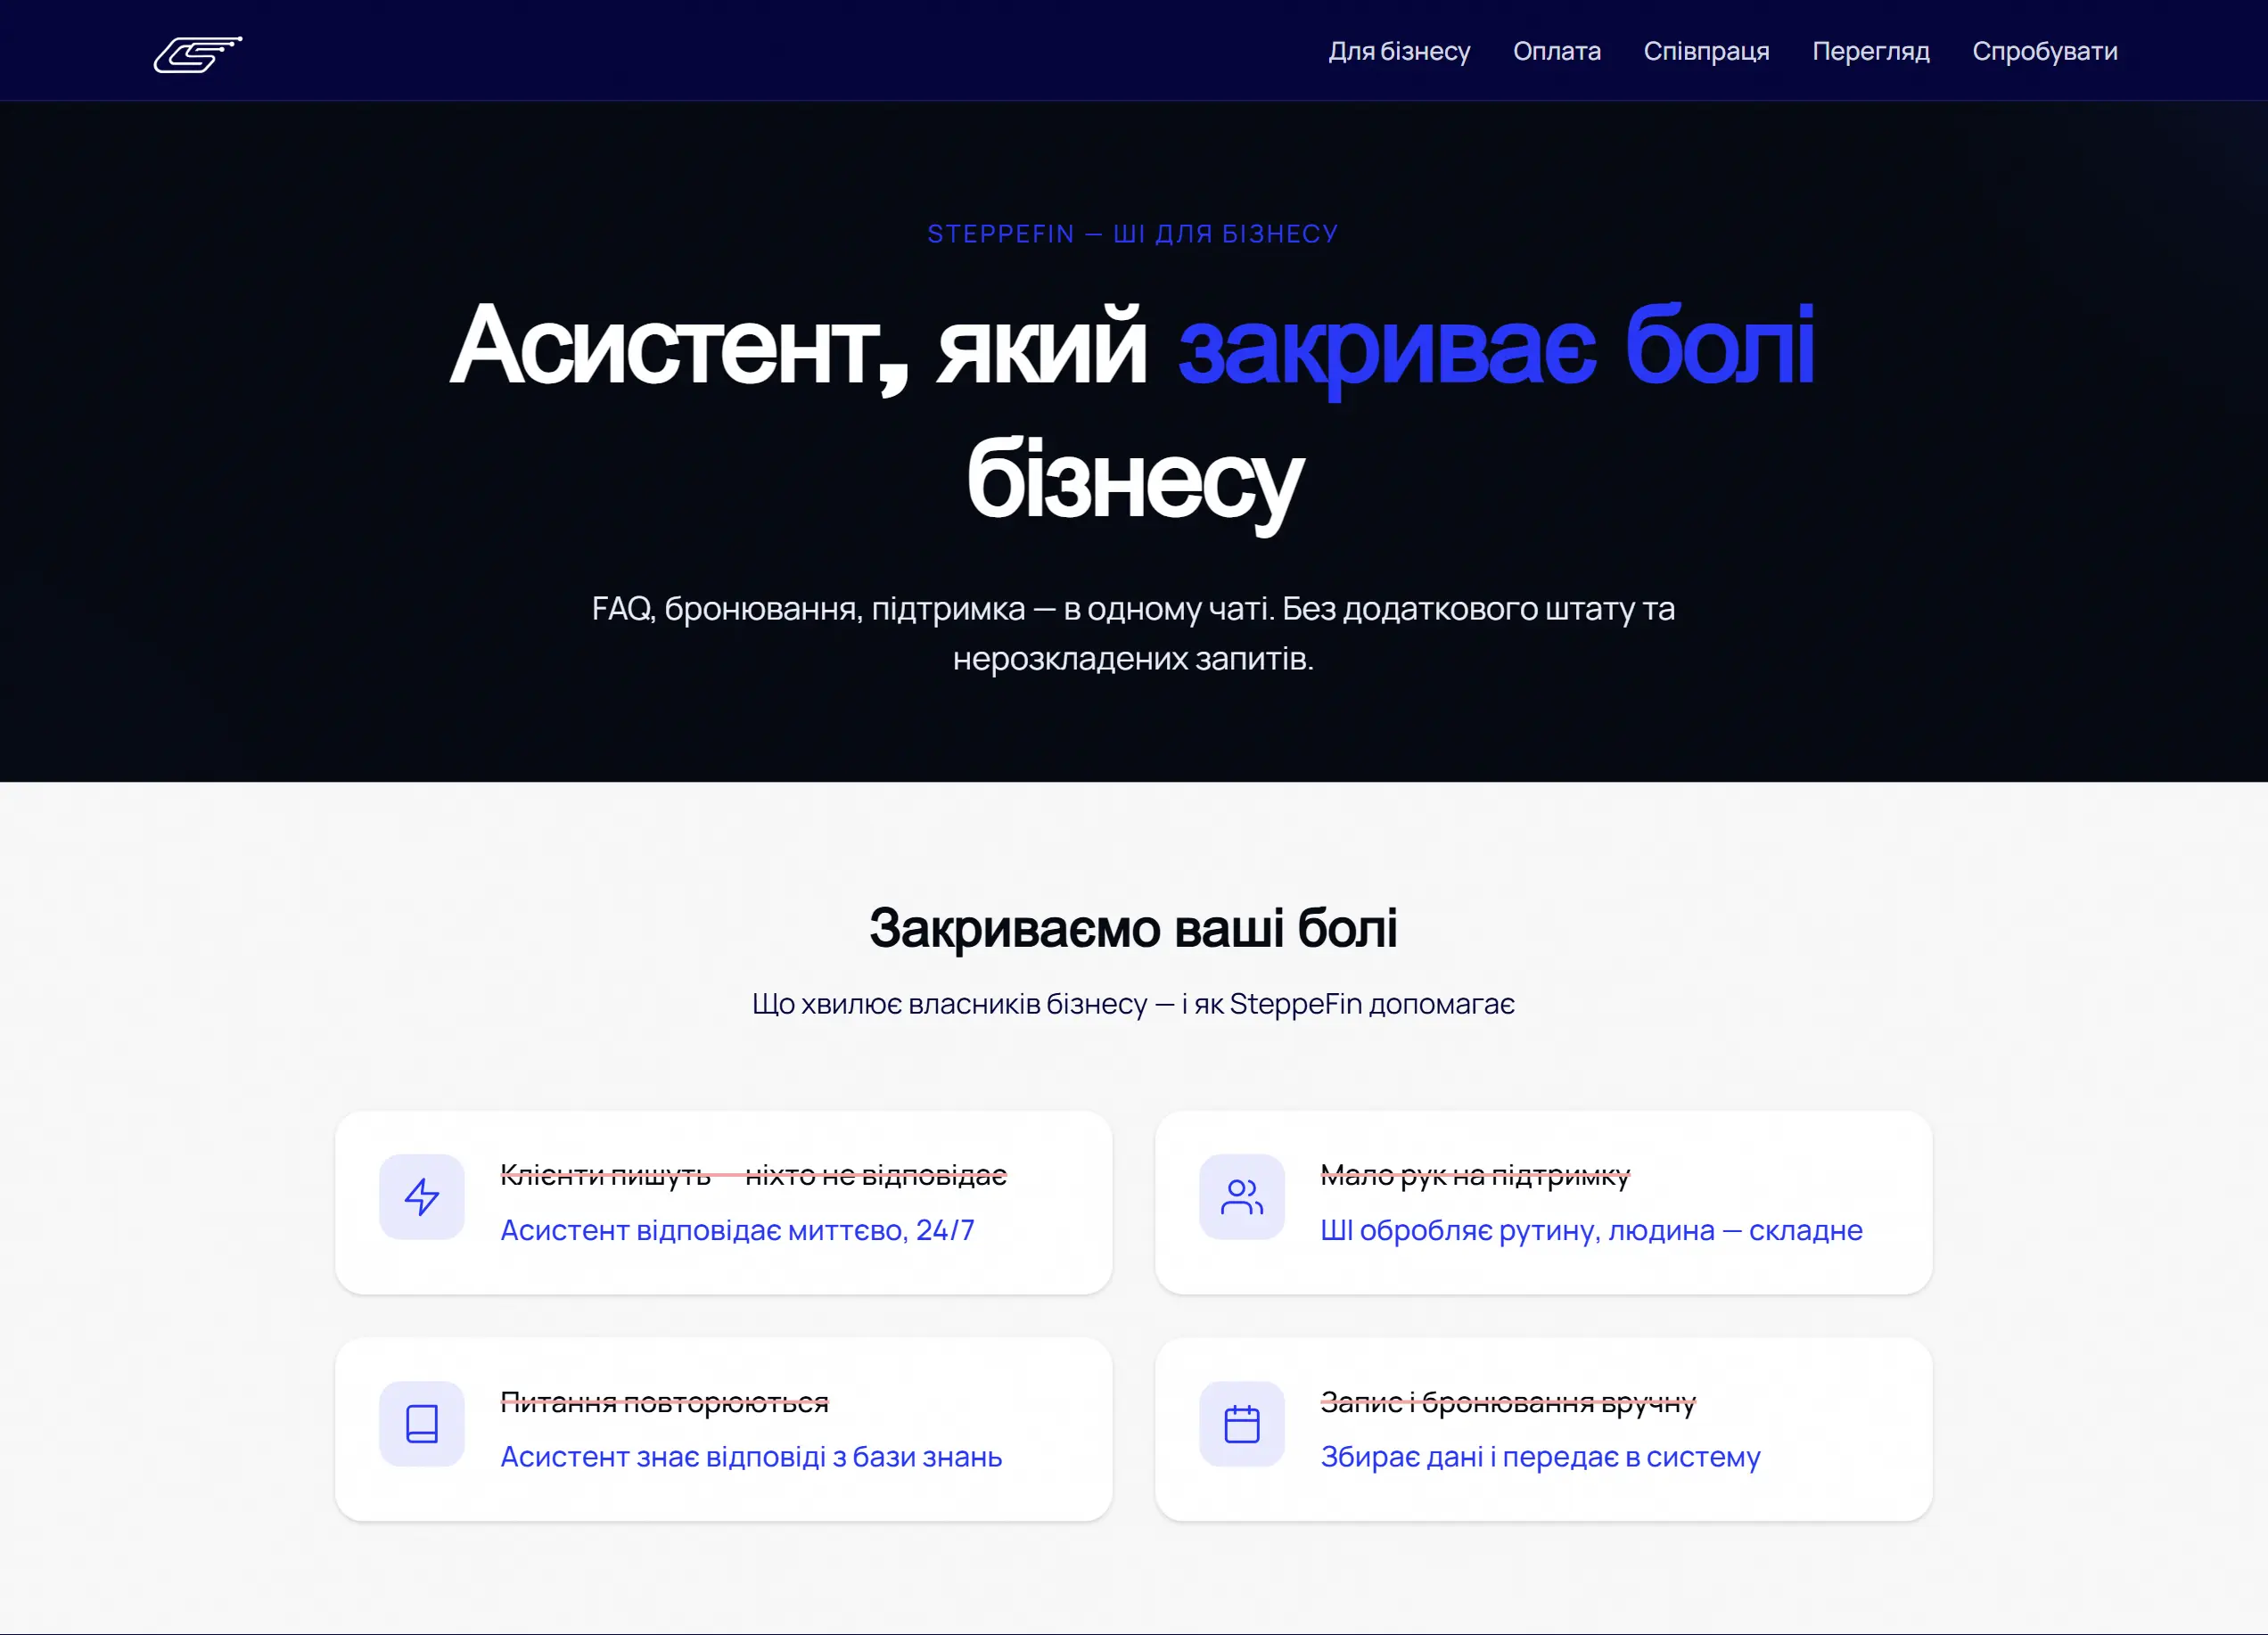
منصة تداول عملات مشفرة مقابل عملات مشفرة بعدد كبير من أزواج التداول، ولوحة تداول فورية لاستراتيجيات آلية، ومنصة مالية بمساعدة الذكاء الاصطناعي، وغيرها. انظروا دراسات الحالة المرتبطة في هذه الصفحة.
05كيف تضمنون أمن التطبيقات المالية؟
نمذجة التهديد في مرحلة التصميم، وبنية بالحد الأدنى من الصلاحيات، وإدارة الأسرار، وفحص التبعيات، ومراجعة كود إلزامية، واختبارات آلية لمنطق حركة الأموال. قبل الإطلاق نجري اختبارات اختراق مع شركاء أو مع المورّد الذي تختارونه.
المدونة.
لديكم مشروع في الذهن؟
أرسلوا إلينا موجزاً قصيراً. خلال 24 ساعة يصلكم رد من مهندس، لا من نص مبيعات، بأسئلة ونطاق تقريبي وخطوة تالية مقترحة.